Belçika Federal Savcılığı, farklı Avrupa ülkelerinde süpermarketlerin soğutma ve dondurucu ünitelerinde sıcaklıkların aniden yükselmesine yol açan siber saldırıyı soruşturma kapsamında ele aldığını AA muhabirine teyit etti.
Saldırının, kontrol mekanizmalarının internete doğrudan erişilebilir olması nedeniyle gerçekleştiği ve aynı yöntemle Lüksemburg, İsveç, Estonya, İrlanda, Hollanda ve Finlandiya’da da benzer olayların yaşandığı bildirildi.
- Kritik Gelişme: Belçika Federal Savcılığı, süpermarket zincirlerinin soğutma sistemlerine yönelik siber saldırıyı resmi soruşturma olarak başlattı.
- Resmi Veri / Açıklama: AB Komisyonu sözcüsü Thomas Regnier, olayların hizmet kesintileri ve vatandaşların günlük yaşamına doğrudan etkileri olduğunu vurguladı.
- Süreç / Sonraki Adım: Romanya Ulusal Siber Güvenlik Müdürlüğü, benzer bir saldırının 6 şubede gerçekleştiğini ve sistemlerin internetten kontrol edilebildiğini raporladı.
Olayın Detayları ve Soruşturmanın İşleyişi
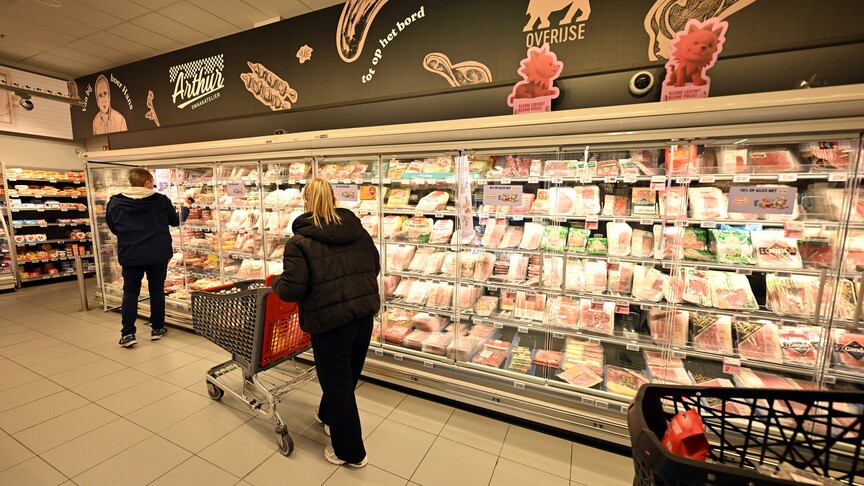
Belçika’da bir süpermarket zincirinin soğutma ve dondurucu ünitelerinde sıcaklıkların aniden yükselmesi, perakende sektörü içinde büyük bir panik yarattı. Sıcaklık artışı, ürünlerin bozulmasına ve mağaza içi hizmetlerin aksamasına neden oldu. Federal Savcılık, olayın siber bir saldırı sonucu gerçekleştiğini belirterek, ilgili perakende firmalarıyla birlikte teknik incelemelere başladı.
Savcılık, hâlihazırda elde edilen dijital kanıtları inceleyerek, saldırının kaynağını ve sorumlu kişileri tespit etmeye çalışıyor. Soruşturma kapsamında, saldırıya maruz kalan süpermarketlerin kontrol sistemlerine erişim sağlayan ağ altyapısı, güvenlik açıkları ve olası dış aktörlerin kimlikleri analiz edilecek.
Benzer Saldırıların Avrupa’da Yayılması
Belçika olayının ardından, Lüksemburg, İsveç, Estonya, İrlanda, Hollanda ve Finlandiya’da da aynı tipte saldırıların gerçekleştiği rapor edildi. Bu ülkelerdeki market zincirleri, soğutma sistemlerinde benzer sıcaklık dalgalanmaları yaşadı ve ürün kaybı rapor etti. AB Komisyonu sözcüsü Thomas Regnier, “Bu olaylar, siber saldırıların hizmetleri aksatabileceğini, işletmeleri etkileyebileceğini ve vatandaşların günlük yaşamlarını doğrudan sekteye uğratabileceğini gösteriyor” açıklamasını yaptı.
Regnier, AB’nin siber güvenlik alanında yürürlükte olan çeşitli müdahale araçlarına sahip olduğunu ve üye devletlerin bu tür olaylara karşı koordineli bir yanıt geliştirmeleri gerektiğini belirtti.
Romanya’da Yaşanan Benzer Olay ve Teknik Bulgular
Romanya Ulusal Siber Güvenlik Müdürlüğü Direktörü Dan Cimpean, ülkesindeki bir market zincirinin 6 şubesinde soğutma sistemlerinin sıcaklık ayarlarının olağan dışı seviyelere yükseldiğini duyurdu. Cimpean, saldırının soğutma sistemlerinin kontrol mekanizmasına yönelik olduğunu ve ilk incelemelere göre bu mekanizmaların internete doğrudan erişilebilir konumda olduğunu kaydetti.
Bu teknik bulgu, Avrupa genelinde benzer saldırıların ortak bir zafiyet üzerinden gerçekleştiği ihtimalini güçlendiriyor. Uzmanlar, endüstriyel kontrol sistemlerinin (ICS) ve SCADA altyapılarının güvenliğinin artırılması gerektiğini vurguluyor.
Olayın Perde Arkası ve Analiz
Bu saldırıların ortak noktası, kritik altyapıların internet üzerinden yönetilmesinde göz ardı edilen güvenlik açıklarıdır. Özellikle soğutma ve dondurucu üniteleri gibi düşük seviyeli kontrol sistemleri, genellikle ‘görünmez’ varlıklar olarak değerlendirilir ve güncel siber güvenlik politikalarına dahil edilmez. Avrupa’da artan dijitalleşme, bu sistemleri hedef haline getirirken, ulusal ve bölgesel otoritelerin hızlı ve bütüncül bir müdahale çerçevesi oluşturması kaçınılmazdır. Önümüzdeki haftalarda, AB’nin siber güvenlik stratejileri çerçevesinde yeni düzenlemeler ve denetim mekanizmaları gündeme gelebilir; bu da perakende sektörü ve diğer kritik hizmet sağlayıcıları için operasyonel maliyetleri artırabilir. Ancak, uzun vadede bu yatırımlar, benzer olayların toplumsal ve ekonomik etkilerini sınırlamak adına zorunlu bir önlem olacaktır.
Merak Edilen Sorular ve Yanıtlar
Soru: Saldırının sorumluları kimler ve ne amaçla gerçekleştirildi?
Şu anki soruşturma aşamasında, saldırının arkasındaki bireysel ya da örgütlenmiş aktörlerin kimliği kesinleşmedi. Yetkililer, saldırının maddi zarar yaratma, hizmet aksatmayı hedefleme ve potansiyel olarak politik bir mesaj verme amacı taşıyabileceğini değerlendiriyor.
Soru: Bu tür siber saldırılara karşı mağazalar nasıl önlem alabilir?
Kontrol sistemlerinin internet erişimini kısıtlamak, çok faktörlü kimlik doğrulama ve düzenli güvenlik yamaları uygulamak temel önlemler arasında. Ayrıca, güvenlik denetimlerinin periyodik olarak yapılması ve acil durum planlarının hazırlanması öneriliyor.
Kaynak / Ajans: Aa